


Als Teil ihrer Datenschutzreform führt die Europäische Union am 25. Mai dieses Jahres die Datenschutz-Grundverordnung (DSGVO) ein, wie vor ein paar Tagen berichtet. Wir haben bei unserer eigenen Website die Probe aufs Exempel gemacht und teilen in diesem Beitrag gerne unsere Erfahrungen mit Ihnen.
Worum geht es bei der DSGVO?
Die DSGVO vereinheitlicht und stärkt den Datenschutz für Nutzer in EU-Staaten. Alle, die mit personenbezogenen Daten von diesen Nutzern umgehen, sind von dieser Verordnung betroffen – also auch Webseiten-Inhaber in der Schweiz.
Die neuen Regeln bringen den Nutzern mehr Transparenz und Möglichkeiten, selber bestimmen zu können, ob sie ihre personenbezogenen Daten teilen möchten. Wer Daten erhebt, braucht nun in vielen Fällen die explizite Zustimmung des Nutzers und muss diese nachweisen können.
Bezogen auf Websites bedeutet das zum Beispiel, dass bei Formularen, bei welchen personenbezogene Daten abgefragt werden, die Zustimmung des Nutzers eingeholt werden muss.
Weitere Informationen zur Verordnung finden Sie in unserem Beitrag «Fit für die DSGVO?».
Wo anfangen?
Da wir keine Rechtsexperten sind, hatten wir uns zuerst im Internet über die DSGVO informiert. Wir wollten verstehen, welche neuen Anforderungen auf uns zukommen. Dazu haben wir den Rechtstext analysiert und diverse Beiträge von Webdesignern und Fachjuristen studiert. Diese Aufgabe beanspruchte ein paar Tage unserer Zeit.
Überprüfung der Website
Auf dieser Grundlage überprüften wir unsere Website, um zu sehen, wo personenbezogene Daten erhoben werden. In unserem Fall konnten wir diese Bereiche identifizieren:
- Logdateien im Hosting
- Webstatistik im Hosting
- Webanalytik-Software
- Cookies
- Newsletter (Formular)
- Newsletter-Tracking
- Blog-Kommentare (Formular)
- Eingebettete Tweets
- Google Fonts
- E-Mail-Link zur Kontaktaufnahme
Damit stand für uns fest, dass wir eine Seite mit einer Datenschutzerklärung auf unserer Website anfügen und die Website an mehreren Orten anpassen mussten.
Wohin gehen die Daten?
Nachdem wir abgeklärt hatten, welche personenbezogenen Daten konkret wir erheben, ging es darum abzuklären, wo und wie lange diese Daten gespeichert und mit wem sie geteilt werden. Hier identifizierten wir folgende Bereiche:
- Hosting-Provider:
Webdaten und Datenbanken sind bei unserem Hoster in der Schweiz untergebracht. - Newsletter-Provider:
Für unseren Newsletter nutzen wir MailChimp, ein US-amerikanischer Provider. Persönliche Daten der Newsletter-Abonnenten wie der Name und die E-Mail-Adresse gehen somit ins Ausland. Zudem erfasst MailChimp auch Daten über die Öffnung und Klicks jedes einzelnen Newsletters bzw. Abonnenten. - Google:
Durch die Nutzung von Webfonts gehen personenbezogene Daten unserer Nutzer an Google. - Cloud-Provider:
Die Kontaktdaten unserer Kundschaft speichern wir in unseren Adressbüchern, welche über die Cloud eines Schweizer Anbieters synchronisiert werden. - Bank:
Einige Kundendaten (Name, Adresse) können an unsere Bank gehen, über die wir unsere Zahlungen machen. - Steueramt:
Da unser Unternehmen steuerpflichtig ist, können persönliche Kundendaten wie Name und Adresse über Buchhaltungsauszüge oder Belege zum Steueramt gelangen.
Als weitere Datenempfänger kämen auch sonstige Dienstleister, Bezahldienste, Payment-Verfahren, Third-Party-Cookies, Social-Media-Plugins, Website-Analysedienste (z.B. Google Analytics), Anzeigen- und Marketing-Dienste in Frage.
In unserem Fall stellten wir fest, dass einer unserer Provider noch nicht DSGVO-konform ist. Dessen Fortschritt werden wir im Auge behalten und später unsere Datenschutzerklärung entsprechend anpassen.
Umsetzung der Massnahmen
Vereinfachen:
Bevor wir uns um den Text der Datenschutzerklärung kümmerten, klärten wir erst ab, was wir punkto Erfassung und Speicherung optimieren oder sogar weglassen konnten. Wir gingen unsere Liste der Bereiche mit personenbezogenen Daten Schritt für Schritt durch, angefangen bei den Logdateien. Hier verringerten wir Speicherdauer der Daten auf das Nötigste.
Cookies:
Im Firefox-Browser installierten wir das Zusatzprogramm namens Cookie Quick Manager, das uns zeigte, dass die Cookies auf unserer Website durch ein Sicherheits-Plugin unseres Website-Systems verursacht wurden. Dank einer Änderung der Systemeinstellungen konnten wir diese Cookies beseitigen, ohne die Sicherheit der Website zu beeinträchtigen.
Einwilligung bei Formularen:
Das Formular auf der Startseite der Website, mit dem Interessenten unseren Newsletter abonnieren können, ergänzten mit einer Checkbox, einem Text und Link zur Datenschutzerklärung (siehe nachfolgendes Bild). Das Formular programmierten wir dahingehend um, dass der Newsletter nur bestellt werden kann, wenn diese Checkbox angeklickt ist. Da wir beim Formular auf die Datenschutzerklärung verweisen, wurde es Zeit, diese zu erstellen.
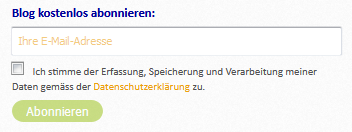
Neue, DSGVO-konforme Newsletter-Anmeldung auf unserer Website
Das zweite Anmeldeformular, das sich auf der Hauptseite des Blogs befindet, ist von unserem Newsletter-Provider «MailChimp» zur Verfügung gestellt, der angekündigt hat, dieses in den nächsten Wochen mit den nötigen Datenschutz-Funktionen zu ergänzen.
Datenschutzerklärung:
Auf der Website eines Rechtsinstituts der Universität Münster fanden wir eine ausführliche Vorlage, passten sie an unsere Situation an, veröffentlichten diese individualisierte Datenschutzerklärung auf einer separaten Seite, zu der wir einen Link in der Fusszeile der Website anfügten.
Link zur Datenschutzerklärung in der Fusszeile unserer Website
Webanalytik-Software:
Dem entsprechenden Abschnitt der Datenschutzerklärung fügten wir eine Funktion hinzu, mit der sich Besucher die Erfassung ihrer Daten durch unsere Webanalytik-Software mit einem Klick ausschalten können und wir ergänzten dies mit Informationen über weitere Ablehungsmöglichkeiten.
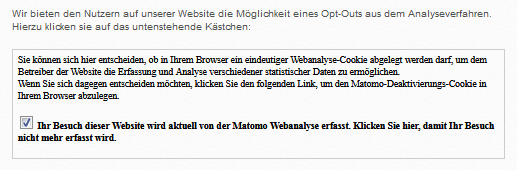
Die Do-Not-Track-Option in unserer Datenschutzerklärung
Ausserdem stellten wir die Webanalytik-Software so um, dass ein Teil der IP-Adressen der Nutzer überschrieben und somit anonymisiert wird.
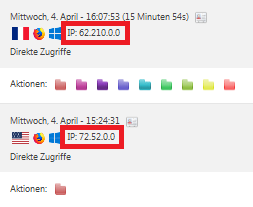
Anonymisierte IP-Adressen in der Webanalytik von Matomo enden mit „0.0“.
Eingebettete Tweets:
Da auf unserer Startseite Beiträge unseres Twitter-Kontos eingebettet sind, erhält Twitter einige Daten unserer Besucher, wie die besuchte Website, die IP-Adresse, den Browser-Typ und das Betriebssystem. Diese Daten nutzt Twitter zur Personalisierung von Vorschlägen und Werbung für Nutzer mit Twitter-Konten.
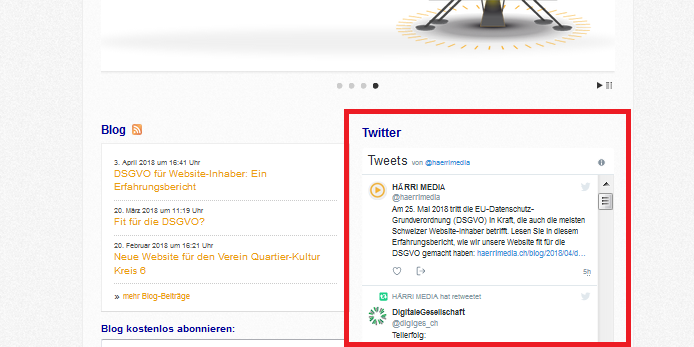
Die eingebetten Tweets auf der Website von HÄRRI MEDIA
Auf dieser Seite von Twitter fanden wir eine Lösung zum Deaktivieren der Personalisierung und stellten fest, dass diese bei unseren eingebetteten Tweets bereits in Betrieb ist. Da trotz dieser Massnahme personenbezogene Daten wie die IP-Adresse an Twitter gehen, fügten wir die notwendigen Angaben in der Datenschutzerklärung an.
Google Fonts:
Durch einen Zufall realisierten wir, dass auf unserer Website «Webfonts» von Google eingebunden waren. Webfonts sind Schriften, die für Websites eingesetzt werden und nicht – wie sonst üblich – auf dem Rechner des Nutzers vorhanden sein müssen. Dadurch ergeben sich für Website-Inhaber mehr Gestaltungsmöglichkeiten.
Diese Schriften wurden beim Aufruf unseres Blogs jeweils von Google-Servern heruntergeladen. Dadurch erhielt Google einige Daten wie die IP-Adresse, Name und Version des Browsers, Art des Betriebssystems, Spracheinstellungen, Bildschirmauflösung und die im Browser installierten Plugins. Durch das Zusammenführen dieses Datenprofils mit bereits bekannten Daten kann Google unseren Nutzern zum Beispiel personalisierte Informationen und Werbung an anderen Orten im Web einblenden.
Aus Sicht des EU-Datenschutzes wäre dies nur zulässig, wenn der Nutzer vorher der Datenübertragung zustimmt, was nur mit meinem Abstrich bei der Bedienungsfreundlichkeit der Website zu realisieren wäre.
In unserem Fall wurden diese Webfonts von der Seitenvorlage der Website geladen, auf unserer Website kamen sie jedoch nicht zum Einsatz. Datenschutzmässig neutralisieren konnten wir das Problem, indem wir das Layout dahingehend umprogrammieren, dass diese Webfonts von Google nicht mehr geladen werden.
Datenweitergabe an Dritte:
Um weniger Daten durch Dritte verarbeiten zu lassen, klären wir ab, ob wir den Newsletter- wie auch den Cloud-Dienst (zur Synchronisierung unserer Adressbücher) künftig „inhouse“ betreiben.
Weiteres:
Die rechtlich geforderten Informationen zu persönlichen Daten, die wir über weitere Bereiche wie die Logdateien/Webstatistik, E-Mail-Links, Blog-Kommentare und über das Newsletter-Tracking erheben, haben wir in der Datenschutzerklärung im Detail aufgeführt.
Erkenntnisse
- Die EU-Datenschutzverordung ist ziemlich weitreichend und bedeutet einigen Aufwand für Unternehmen, die personenbezogene Daten verarbeiten. Da nur schon IP-Adressen als solche gelten und auch über E-Mail-Links Daten erhoben werden, sind praktisch alle Website-Inhaber von der DSGVO betroffen, auch solche in Staaten ausserhalb der EU. Eine Datenschutzerklärung auf der Website wird damit sozusagen zur Pflicht.
- Am meisten Zeit benötigte einerseits die Abklärung der Anforderungen und die Analyse, welche Daten erhoben, verarbeitet, gespeichert und geteilt werden, andererseits die Erstellung der Datenschutzerklärung wie auch die Umsetzung weiterer Massnahmen.
- Um den Aufwand zu reduzieren, raten wir zu analysieren, wo welche Daten erhoben werden und deren Umfang auf ein nötiges Mass zu verringern.
- Falls Daten mit Dritten geteilt werden, muss abgeklärt werden, ob diese Unternehmen DSGVO-konform sind.
- Eine Anpassung an die DSGVO lohnt sich für Website-Inhaber mehrfach: In erster Linie schaffen sie gegenüber ihrer Kunden Transparenz und dadurch Vertrauen. Die Selbstbestimmung über die persönlichen Daten wird gestärkt. Die Anpassung schärft das Bewusstsein für den Umgang mit personenbezogenen Daten, auch den eigenen. Nebenbei vermeiden Website-Inhaber das Risiko einer Strafe (bis 20 Mio. Euro bzw. 4% des Vorjahresumsatzes) wegen des Verstosses gegen geltenes Recht.
Unterstützung unserer Kunden
Mit den gewonnenen Erkenntnissen und Erfahrungen unterstützen wir unsere Kundschaft. Auf Wunsch bieten wir bestehenden Kunden eine Analyse ihrer Website und Datenverarbeitungsabläufe an, leisten Hilfe beim Erstellen der Datenschutzerklärung und kümmern uns um die Umsetzung der Massnahmen. Kontaktieren Sie uns für weitere Informationen.
Rechtlicher Hinweis: Bei diesen Informationen handelt es sich um keine Rechtsberatung. Inhaberinnen und Inhaber einer Website sind für die Einhaltung rechtlicher Vorgaben im vollem Umfang selber verantwortlich. Falls konkrete Fragen oder Probleme auftauchen, wenden Sie sich bitte an einen Datenschutzexperten oder Fachanwalt.

 Unser Büro läuft mit 100% Ökostrom (Schweizer Solarenergie und Wasserkraft).